Politica internă – asigură conformitatea cu GDPR

  În anii de practică am citit o mulțime de „politici de securitate„. Nu spun nici o noutate dacă afirm că multe dintre acestea erau forme fără fond, „hîrtii„. Se va întîimpla același lucru în cazul GDPR? Vom trăi și vom vedea. Dar dacă abordarea va fi „o hîrtie pe care trebuie să o avem…ca…
Propunerea de Lege a turismului

Este disponibilă aici.  Observații Ca în multe alte cazuri, Expunerea de motive zice că nu există nici un fel de impact financiar deși în propunere se menționează: „Sumele necesare realizării documentaţiilor şi lucrărilor de execuţie a obiectivelor de investiţii în turism aflate în proprietatea sau în administrarea autorităţilor administraţiei publice locale se asigură din fonduri…

State of the art – stadiul actual al dezvoltării

  Am tot scris că, în cazul GDPR, aspectele tehnice mi se par mult mai complicate decît cele legale/administrative (efort financiar, timp, resursă umană) pornind de la realitate: tehnologia existentă la momentul propunerii GDPR nu prea a avut în vedere protecția datelor personale. Contrar cu maniera în care se promovează GDPR în piață…..(Sînt curios cum…

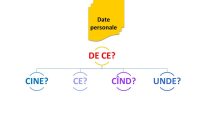
De ce? Cine? Ce? Cînd? Unde?

Cine trebuie să identifice datele personale pe care le prelucrează o organizație? Toți angajați. Sau aproape toți. 1. De ce sînt prelucrate datele personale? Aveți în vedere toate unitățile funcționale/departamentele/compartimentele și listați toate motivele pentru care sînt prelucrate date personale. („prelucrare” înseamnă orice operațiune sau set de operațiuni efectuate asupra datelor cu caracter personal sau…

GDPR – o situație practică

Să presupunem că aplicația folosită într-o organizație are cele 3 componente clasice: front end (unde interacționează direct utilizatorul) – serverul de aplicație – serverul de baze de date (back end). La aplicație au acces diverși angajați, inclusiv din zona IT (administratori). Aplicația face schimb de informații cu alte aplicații: de exemplu oferă posibilitatea transmiterii unui…