Team reviewing CYFUN 2025: Maturity Levels, from Level 1 Initial to Level 5 Optimizing

Același program de testare, trei scoruri diferite

Același program de testare a securității, cu aceleași dovezi, poate primi un scor de maturitate oriunde între 2,0 și 3,5, fără ca vreun evaluator să greșească. Diferența vine din decizii pe care metodologia le lasă în seama evaluatorului. Ordinul DNSC nr. 1/2026 cere entităților esențiale și importante o autoevaluare anuală a maturității, control cu control.…
Analyst wearing headset monitors cybersecurity dashboards at multiple computer screens

Bifat în august, criptat în octombrie

În articolul anterior am arătat cum aș audita două cerințe CyFun: testarea designului controlului (ToD), testarea funcționării în timp (ToE) și legătura lor cu cele două scoruri, documentație și implementare. Acum vin cu întrebarea care contează: ce se întîmplă cînd auditorul se oprește la prima jumătate? Multe rapoarte de audit „conforme” arată de obicei cam…

Two professionals discuss a presentation featuring a Global Data Flow Analysis Q3 2024 Update dashboard.

Putem folosi COBIT pentru Cyfun?

Fără prea multă introducere voi lua ca exemplul un control din Cyfun (Ordinul DNSC 1/2026 ) și voi arăta cum poate ajuta COBIT în implementare chiar dacă acest framework este destul de puțin folosit la noi. Cyfun GV.OC-03.1 Acest control stabilește: Cerințele legale și de reglementare privind securitatea cibernetică sau a informației trebuie identificate și…

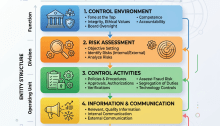
COSO Internal Control Framework showing five components: Control Environment, Risk Assessment, Control Activities, Information & Communication, Monitoring Activities.

Când auditul există doar pe hîrtie….te mănîncă lupul

Penetration test: încearcă să spargă ușa. Vulnerability assessment: caută yale defecte. Consultantul: recomandă o ușă și o yală mai bune. Auditul: verifică dacă organizația are un proces adecvat pentru alegerea, instalarea, verificarea și monitorizarea ușilor și yalelor și dacă acestea funcționează în mod consecvent. Standardele profesionale (cele de la ISACA) impun ca auditorul să își…