Team reviewing CYFUN 2025: Maturity Levels, from Level 1 Initial to Level 5 Optimizing

Același program de testare, trei scoruri diferite

Același program de testare a securității, cu aceleași dovezi, poate primi un scor de maturitate oriunde între 2,0 și 3,5, fără ca vreun evaluator să greșească. Diferența vine din decizii pe care metodologia le lasă în seama evaluatorului. Ordinul DNSC nr. 1/2026 cere entităților esențiale și importante o autoevaluare anuală a maturității, control cu control.…
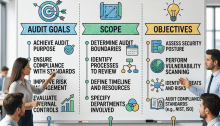
Infographic titled "Understanding the Audit Process: Goals, Scope, and Objectives" with sections for Audit Goals, Scope, Objectives, and a Planning, Execution, Reporting timeline. Audit Goals: Achieve audit purpose; Ensure compliance with standards; Improve risk management; Evaluate internal controls. Scope: Determine audit boundaries; Identify processes to review; Define timeline and resources; Specify departments involved. Objectives: Verify financial accuracy; Test operational efficiency; Detect fraud or errors; Assess data security.

Scopul, obiectivele și domeniul de aplicare al auditului de securitate cibernetică

Definirea corectă a scopului (Goal), obiectivelor (Objectives) și domeniului de aplicare (Scope) este o cerință ITAF (și probabil va fi și în legislație) pentru planificarea activităților, colectarea dovezilor și formularea unor concluzii relevante în cadrul unu audit. Deși aceste concepte sînt strîns legate, ele au roluri distincte: Scopul exprimă finalitatea generală a auditului, Obiectivele stabilesc…

Analyst wearing headset monitors cybersecurity dashboards at multiple computer screens

Bifat în august, criptat în octombrie

În articolul anterior am arătat cum aș audita două cerințe CyFun: testarea designului controlului (ToD), testarea funcționării în timp (ToE) și legătura lor cu cele două scoruri, documentație și implementare. Acum vin cu întrebarea care contează: ce se întîmplă cînd auditorul se oprește la prima jumătate? Multe rapoarte de audit „conforme” arată de obicei cam…

Diverse office team reviewing documents around a conference table

Cum auditām ce impune CyFun?

Fără să am nici o idee despre cum vor arăta normele de audit pentru NIS2, fac un exercițiu/exemplu. (ca de obicei, fără pretenții de completitudine). Cum lucrează deci auditorul (sau cum ar trebui…..) astfel încît munca să fie ”audit” și nu altceva. Pentru că CyFun folosește o separare pentru „Scor documentație” și ”Scor implementare”, putem…

AI în audit: cînd aparența competenței devine mai ieftină decât competența

Pe parcursul acestui an am descoperit pe internet o categorie nouă de magie profesională: „experți” care au constatat că, dacă introduci suficiente cuvinte precum „ISO 27001”, „risk assessment”, „control effectiveness” și „executive summary” într-un prompt, la final iese ceva care seamănă surprinzător de mult cu un audit. Uneori chiar arată foarte bine: are structură, matrice…