Echipă internațională la o reuniune strategică, cu prezentarea „MSP & MSSP Joint Strategy Review 2024”.

Am externalizat IT-ul și securitatea. Cine mai răspunde de maturitate?

Să presupunem că o organizație a externalizat integral administrarea infrastructurii IT către un MSP și serviciile de securitate cibernetică către un MSSP: nu are administratori de sistem, nu are un SOC propriu și nici specialiști care să gestioneze direct vulnerabilitățile sau incidentele de securitate. Are însă contracte, SLA-uri, rapoarte periodice și, cel puțin teoretic, acces…

Dezvoltator la birou analizând un agent AI holografic

Cine acționează în numele meu?

O videoconferință de 25 de milioane de dolari În 2024, un angajat al companiei de inginerie Arup din Hong Kong a participat la o videoconferință în care păreau să fie prezenți directorul financiar și mai mulți colegi. I s-a cerut să efectueze o serie de transferuri. Le-a făcut: aproximativ 200 de milioane de dolari Hong…

Team reviewing CYFUN 2025: Maturity Levels, from Level 1 Initial to Level 5 Optimizing

Același program de testare, trei scoruri diferite

Același program de testare a securității, cu aceleași dovezi, poate primi un scor de maturitate oriunde între 2,0 și 3,5, fără ca vreun evaluator să greșească. Diferența vine din decizii pe care metodologia le lasă în seama evaluatorului. Ordinul DNSC nr. 1/2026 cere entităților esențiale și importante o autoevaluare anuală a maturității, control cu control.…

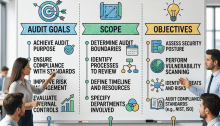
Infographic titled "Understanding the Audit Process: Goals, Scope, and Objectives" with sections for Audit Goals, Scope, Objectives, and a Planning, Execution, Reporting timeline. Audit Goals: Achieve audit purpose; Ensure compliance with standards; Improve risk management; Evaluate internal controls. Scope: Determine audit boundaries; Identify processes to review; Define timeline and resources; Specify departments involved. Objectives: Verify financial accuracy; Test operational efficiency; Detect fraud or errors; Assess data security.

Scopul, obiectivele și domeniul de aplicare al auditului de securitate cibernetică

Definirea corectă a scopului (Goal), obiectivelor (Objectives) și domeniului de aplicare (Scope) este o cerință ITAF (și probabil va fi și în legislație) pentru planificarea activităților, colectarea dovezilor și formularea unor concluzii relevante în cadrul unu audit. Deși aceste concepte sînt strîns legate, ele au roluri distincte: Scopul exprimă finalitatea generală a auditului, Obiectivele stabilesc…