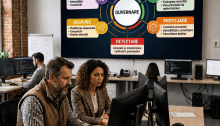
COSO Internal Control Framework showing five components: Control Environment, Risk Assessment, Control Activities, Information & Communication, Monitoring Activities.

Când auditul există doar pe hîrtie….te mănîncă lupul

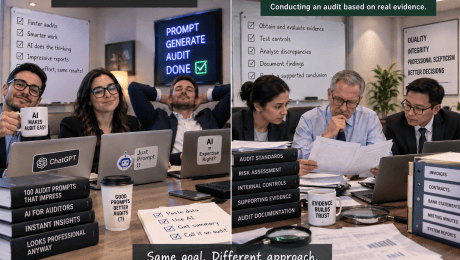
Penetration test: încearcă să spargă ușa. Vulnerability assessment: caută yale defecte. Consultantul: recomandă o ușă și o yală mai bune. Auditul: verifică dacă organizația are un proces adecvat pentru alegerea, instalarea, verificarea și monitorizarea ușilor și yalelor și dacă acestea funcționează în mod consecvent. Standardele profesionale (cele de la ISACA) impun ca auditorul să își…

Spokesperson giving cybersecurity incident update to reporters with microphones in public information center

Cultura culpabilizării (sau Cum să nu comunici despre un incident cibernetic)

„Cultura culpabilizării” (blame culture) apare atunci când o organizație se teme mai mult de reacția publică (”Vaaaiiii, ce o să zică lumea?”) decît de consecințele lipsei de transparență. În cazul unui incident de securitate cibernetică, această teamă conduce adesea la comunicări vagi, defensive sau întârziate. În loc să explice clar ce s-a întâmplat, ce sisteme…

Illustration showing business continuity and IT recovery plan with steps for preparing, detecting, responding, and recovering IT systems and data.

Cu ce rămînem după criza ANCPI

Progresul tehnologic nu poate fi planificat sau prevăzut. În toată istoria noastră progresul pur și simplu s-a ”întîmplat”. Lecția 1. Nu evaluăm riscurile doar după probabilitatea atacului, ci și după capacitatea de recuperare Nici o organizație nu poate obține de la nimeni asigurări rezonabile că nu va fi compromisă. Și atunci întrebarea relevantă devine: Cât…

Team reviewing IT forecast data with holographic interfaces

Testul timpului

Unul dintre obiectivele pe care le-am avut cînd am început acest blog a fost să verific în timp cît din ceea ce scriu este corect, valabil și cît se vor dovedi ”cai verzi pe pereți”. În vara lui 2014 scriam: Și totuși, care ar fi ”lucrurile” care ne afectează și ne vor putea afecta viitorul…

Business Impact Analysis process diagram showing five phases with objectives and tasks

Cum unim punctele în audit

Chiar dacă mai durează pînă se vor audita entitățile conform noilor cerințe NIS 2, organizațiile trebuie să știe cum să se pregătească. Au chiar obligația de a-și face propria evaluare a maturității. Am scris de mai multe ori despre importanța BIA și că de fapt este ”coloana vertebrală” peste care se construiește corect un program…