Fără prea multă introducere voi lua ca exemplul un control din Cyfun (Ordinul DNSC 1/2026 ) și voi arăta cum poate ajuta COBIT în implementare chiar dacă acest framework este destul de puțin folosit la noi.
Cyfun GV.OC-03.1
Acest control stabilește:
Cerințele legale și de reglementare privind securitatea cibernetică sau a informației trebuie identificate și implementate.
Apoi, prima explicație din secțiunea Ghidului de implementare precizează că:
Ar trebui stabilit un proces pentru urmărirea și aplicarea cerințelor legale și de reglementare relevante legate de securitatea cibernetică sau a informației.
În experiențele mele, cel mai adesea mă confrunt cu întrebarea: cine trebuie să facă asta? Pentru un răspuns documentat tragem cu ochiul la COBIT. De ce? Pentru că acolo avem exemplificate PROCESE pentru tot ce ne interesează.
COBIT MEA03 — Managed Compliance With External Requirements
Acest obiectiv de management stabilește:
Evaluați dacă procesele IT și procesele de afaceri susținute de IT sunt conforme cu legile, reglementările și cerințele contractuale; obțineți asigurarea că cerințele au fost identificate și respectate; integrați conformitatea IT în cadrul general de conformitate al organizației.
Apoi se continuă cu descrierea componentelor: Procesul, Structuri organizatorice implicate, fluxul informațional, resurse umane competențe și abilități, cultura și etica, servicii infrastructură și aplicații.
Exemplific:
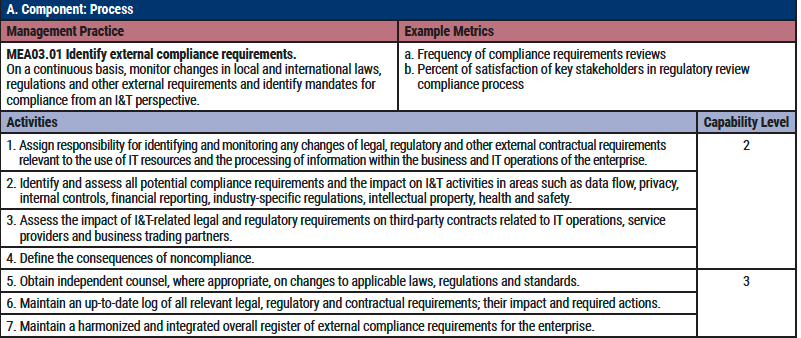
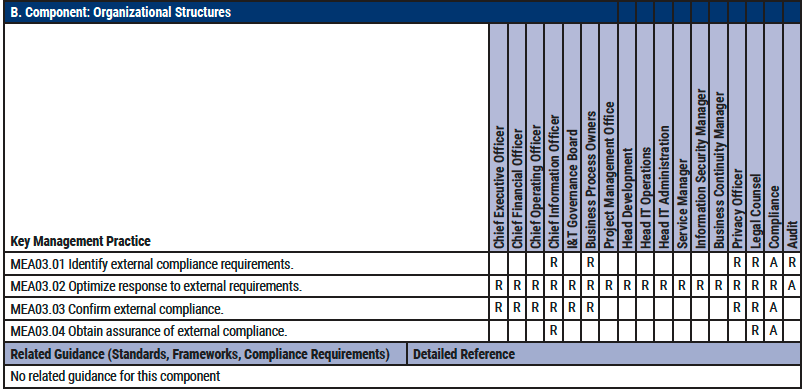
Rolurile din matricea RACI de mai sus sînt GENERICE. Remarcați însă că A (Accountability) pentru acest proces nu este la o structură organizatorică/unitate funcțională tehnică…..
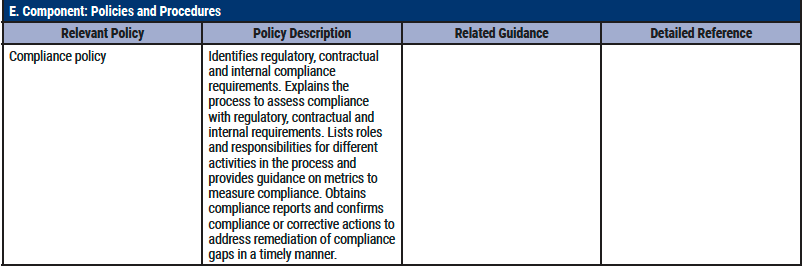
Cyfun nu precizează la acest control dacă este nevoie de o politică sau procedură. O politică poate fi suficientă, după cum ne ajută COBIT
 ADRIAN B. MUNTEANU
